La compañía de almacenamiento en red QNAP ha anunciado que ha obtenido la verificación de procesos IEC 62443-4-1. La evaluación ha corrido a cargo de DEKRA, que es una entidad independiente especializada en inspección y certificación técnica.
El procedimiento se formalizó en un encuentro entre Meiji Chang, presidente de QNAP, Stan Zurkiewicz, consejero delegado de DEKRA, el doctor Kilian Avilés y miembros de la firma Onward Security.

Con esta acreditación, QNAP logra confirmación externa de que los métodos de trabajo que emplea cumplen los requisitos formales de ciberseguridad exigidos a proveedores de infraestructuras críticas. Es algo importante porque los NAS y servidores de la marca se emplean en entornos de este tipo, como plantes industriales.
¿Qué es el estándar IEC 62443-4-1 y qué evalúa en un fabricante?
La serie normativa IEC 62443 fue creada por la Comisión Electrotécnica Internacional. Constituye el marco de referencia en ciberseguridad para los sistemas de control y automatización industrial. Dentro de esta familia de normas, la sección 4-1 se enfoca de manera exclusiva en las prácticas internas de ingeniería del fabricante.
A diferencia de las auditorías que analizan un equipo concreto, esta verificación examina el ciclo de desarrollo seguro de la organización. El protocolo revisa cómo se gestionan los riesgos desde la fase conceptual del software, pasando por la arquitectura, las pruebas de código y el lanzamiento, hasta el soporte posterior. Tal y como explica QNAP, demostrar este cumplimiento facilita además cumplir con nuevas exigencias legales. Y, como ejemplo, pone la Ley de Ciberresiliencia de la Unión Europea.
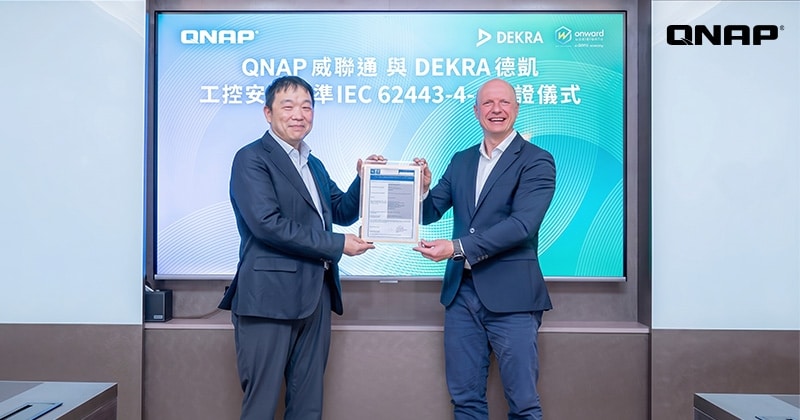
La validación externa respalda los procedimientos que QNAP aplica bajo el principio de seguridad por diseño. De hecho, QNAP cuenta con un equipo dedicado a incidentes de seguridad de producto que monitoriza y corrige fallos de forma continuada durante la vida operativa de los dispositivos.
Te interesa 👉 Los mejores NAS del mercado que puedes comprar
Por ejemplo, para mitigar las amenazas externas, la empresa utiliza inventarios de componentes conocidos como Software Bills of Materials o SBOM. Estas listas detalladas permiten supervisar librerías de terceros y aplicar el marco de gestión de riesgos en la cadena de suministro. Mediante este control, los clientes corporativos pueden auditar el software integrado en sus redes de almacenamiento.