
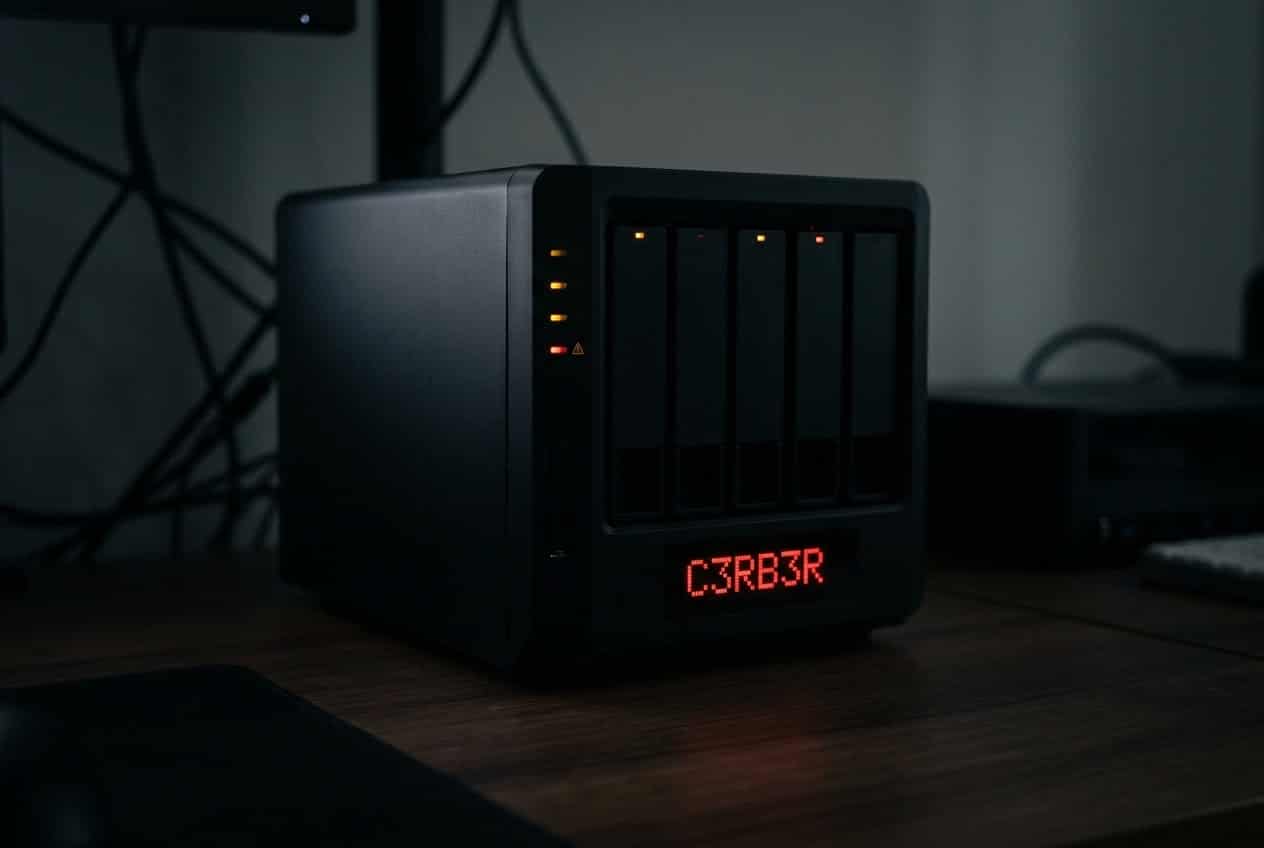
Si tienes un NAS de Synology y llevas tiempo sin actualizarlo, te aconsejamos que lo revises cuanto antes. Desde octubre, el ransomware C3RB3R, también llamado Cerber, está cifrando los archivos de estos equipos. Eso sí, solo afecta a los que ejecutan versiones antiguas de DSM, el sistema operativo de la marca.
Synology confirmó los ataques el 29 de octubre. Según la compañía, los atacantes aprovechan una vulnerabilidad que ya corrigió en diciembre de 2024. Kaspersky apunta a que se trata de CVE-2024-10441, un fallo que permite ejecutar código en el NAS sin iniciar sesión.
Por su parte, algunos investigadores señalan otras dos vulnerabilidades críticas, con los códigos CVE-2026-13639 y CVE-2026-13684. Ambas tienen una puntuación de 9,8 sobre 10. Synology las corrigió en septiembre, aunque no ha confirmado que formen parte de esta campaña.
No hace falta que el usuario haga nada
La infección no se produce al descargar ningún archivo. Además, al atacante no le hace falta conocer la contraseña. Basta con dos condiciones, a saber, que el NAS no esté actualizado y que su interfaz sea accesible desde Internet o desde la red local.
Una vez dentro, C3RB3R recorre las carpetas de los usuarios. Después cifra fotos, documentos, vídeos, audios y archivos comprimidos, y les añade la extensión .L0CK3D. Cambiar el nombre del archivo no sirve para recuperarlo. Además, en cada carpeta deja un archivo llamado read-me3.txt. En él pide pagar un rescate a través del navegador Tor a cambio de un descifrador. Sin embargo, Kaspersky advierte que pagar no garantiza recuperar los archivos.
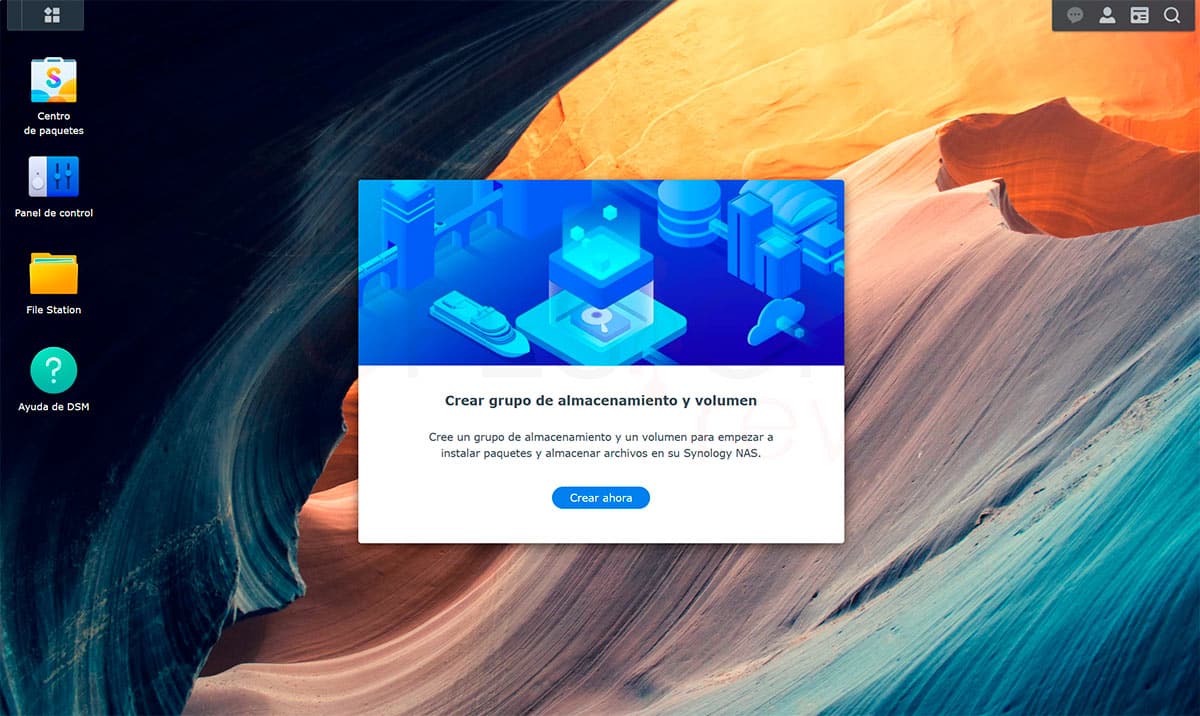
Para protegerse, Synology pide actualizar DSM de inmediato y activar las actualizaciones automáticas. Kaspersky, en cambio, recomienda cortar primero el acceso del NAS a Internet y luego actualizarlo a mano.
Te interesa 👉 Los mejores NAS del mercado
Si el NAS se comparte en una red local, como en una oficina, la recomendación todavía es más específica. En ese caso, conviene desconectarlo y actualizarlo conectado por cable directamente a un ordenador aislado. Por otro lado, Synology también ha publicado actualizaciones urgentes de DSM, Mail Station y Synology Calendar. Con ellas corrige varias vulnerabilidades de PHP descubiertas recientemente.