
Synology ha publicado actualizaciones de seguridad para DSM contra NGINX2Root. Con ellas corrige dos vulnerabilidades críticas. La primera procede de Nginx, que es el servidor web que usa DSM. La segunda, en cambio, estaba en la API OAuth del propio DSM y no se había hecho pública hasta ahora.
Según Synology, por ahora no hay constancia de que nadie las esté aprovechando, así que por esa parte la noticia no es tan mala. Aun así, la compañía recomienda instalar las actualizaciones lo antes posible.
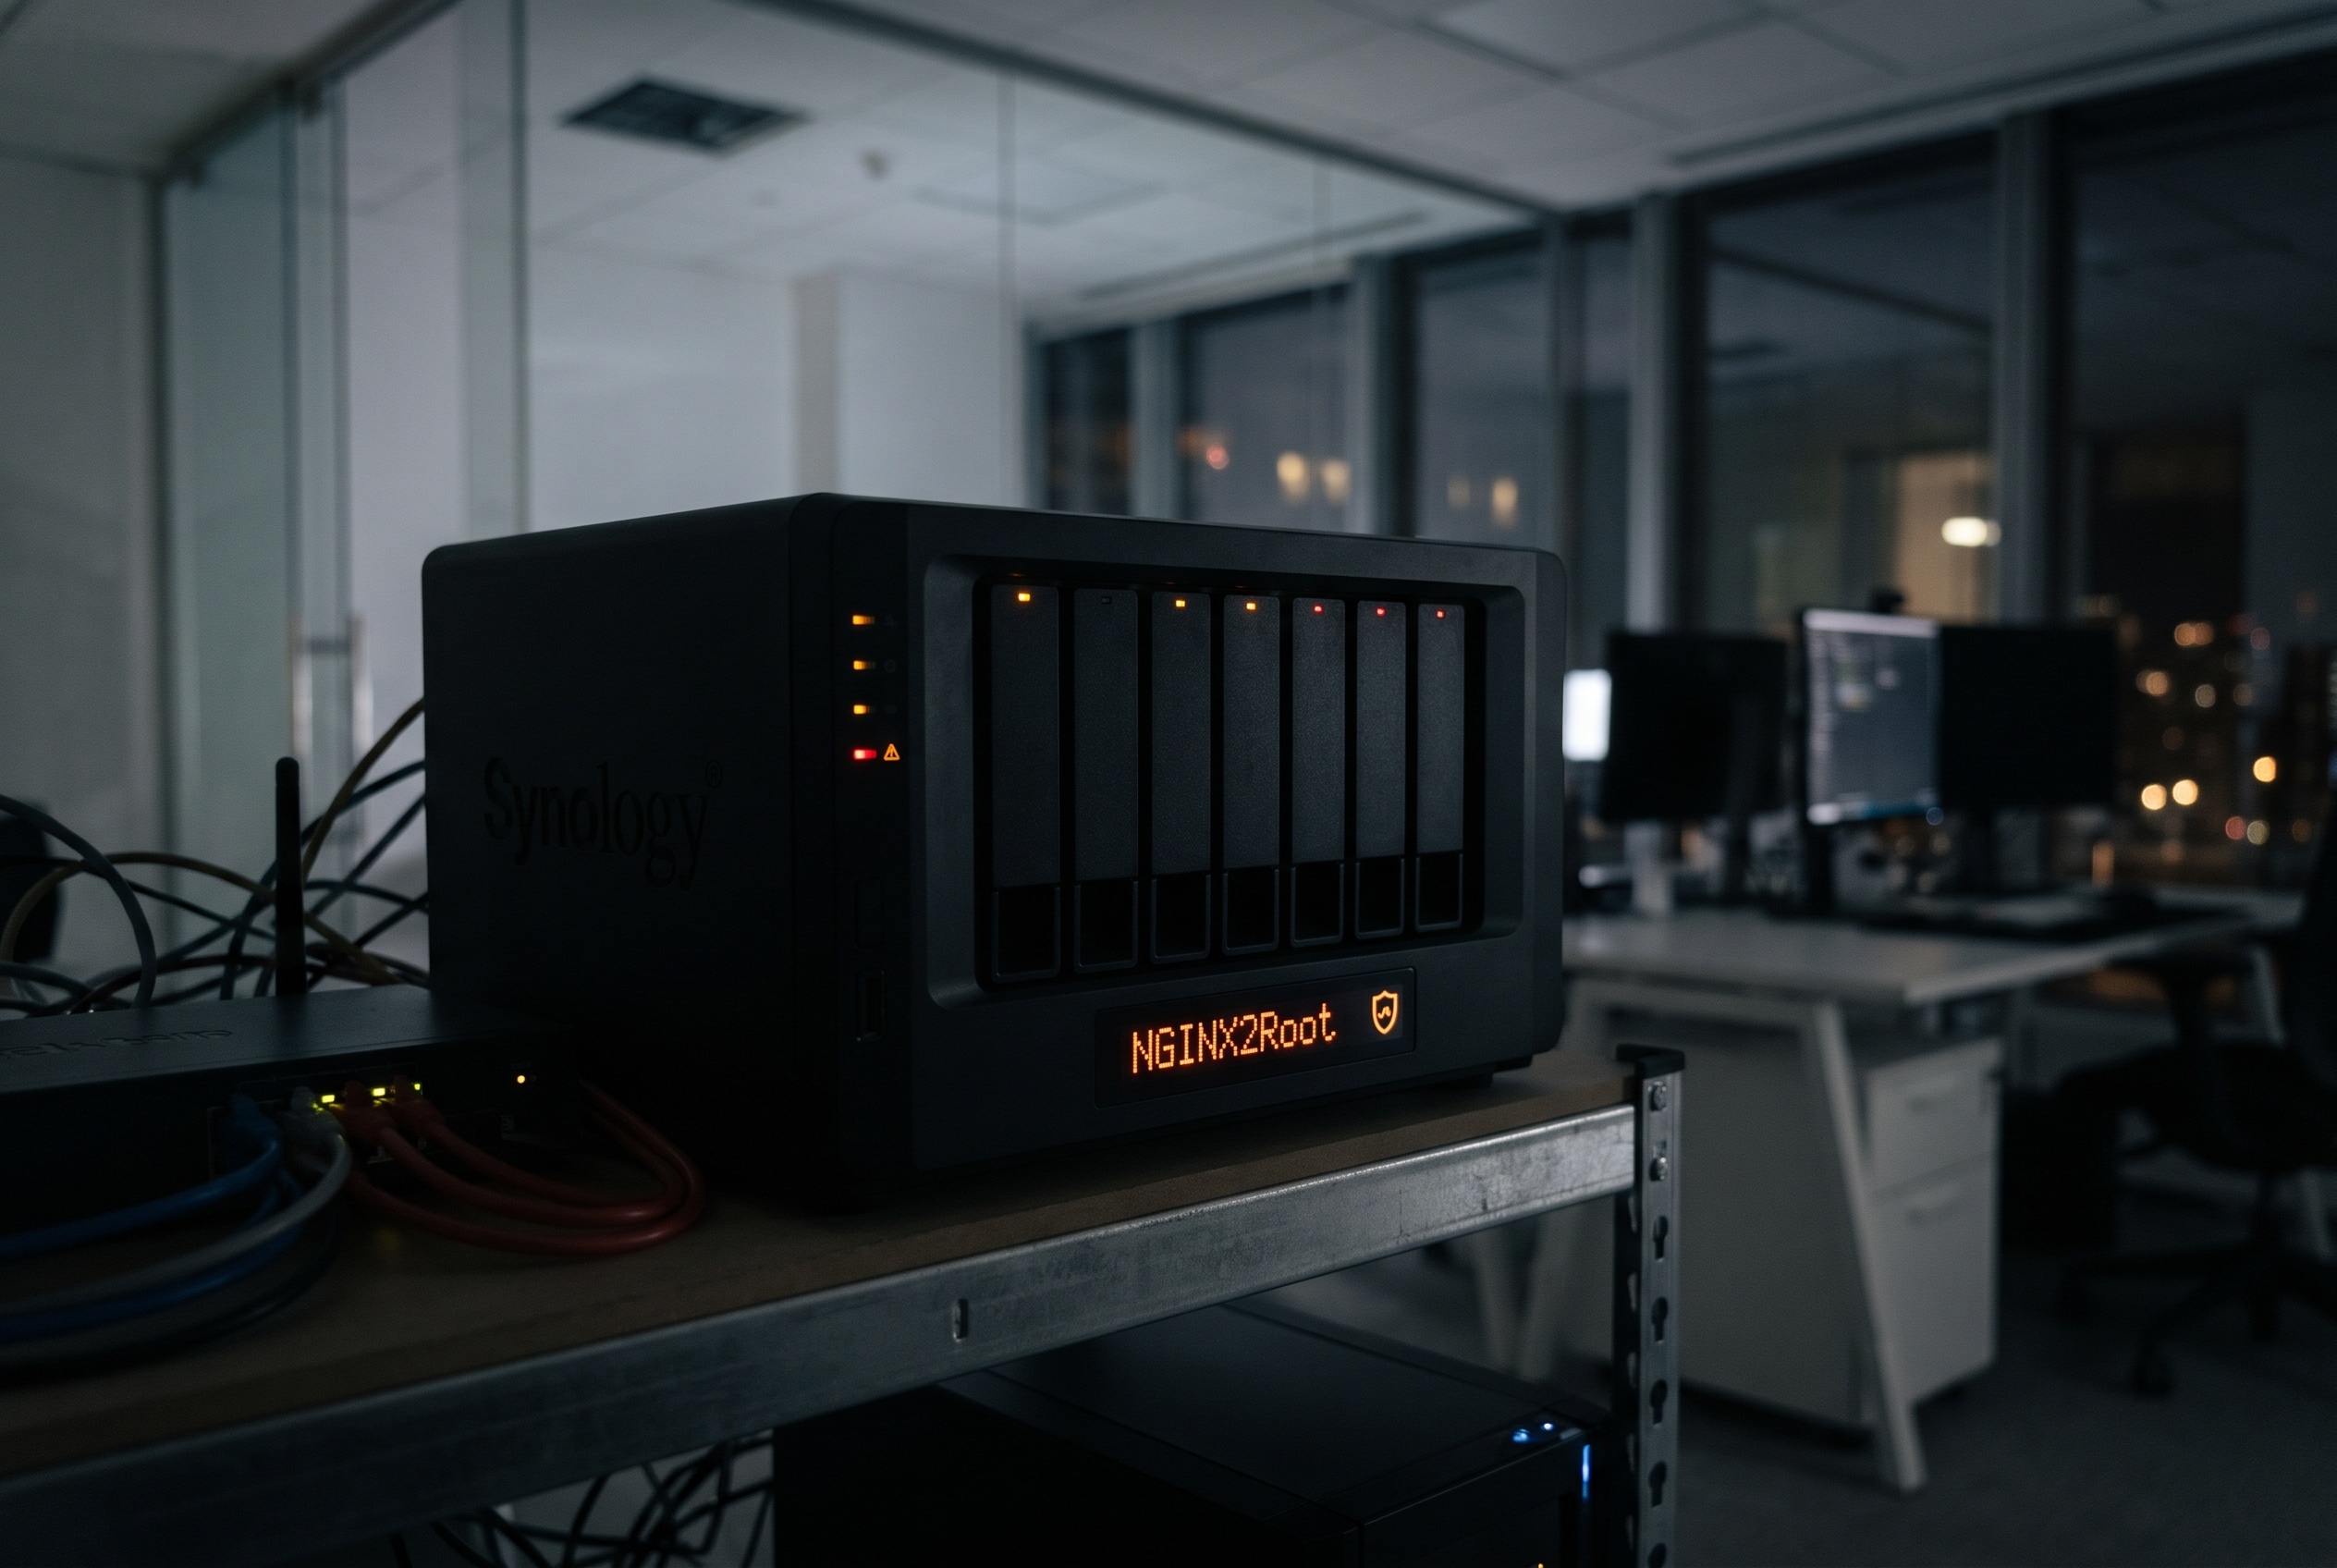
El fallo de Nginx forma parte de NGINX2Root, un conjunto de vulnerabilidades que F5 y Nginx corrigieron el 18 de noviembre. En concreto, se trata de CVE-2026-123007, con una puntuación de 8,1 sobre 10. Afecta a los equipos con HTTP/2 activado y puede bloquear procesos de Nginx o dañar su memoria. Además, permitiría ejecutar código a distancia si el atacante consigue saltarse ASLR, una protección que coloca los datos en posiciones aleatorias de la memoria.
La vulnerabilidad de OAuth, CVE-2026-120382, tiene una puntuación más alta. Nada más y nada menos que un 9,8 sobre 10. Según el aviso, permite a un atacante remoto leer o escribir archivos y provocar ataques de denegación de servicio.
¿Qué versiones de DSM de Synology ya tienen parche contra NGINX2Root?
Por ahora, solo DSM 7.4 y DSM 7.3 tienen la corrección disponible. Para el resto de versiones, Synology la publicará próximamente. Aquí te dejamos una tabla del estado de cada una:
| Versión | Estado |
|---|---|
| DSM 7.4 | Corregido en 7.4.1-90080-2 |
| DSM 7.3 | Corregido en 7.3.2-86009-6 |
| DSM 7.2.2 y 7.2.1 | En curso (se recomienda pasar a 7.3.2-86009-6) |
| DSM 7.1 | En curso |
| BeeStation OS 1.5 | En curso |
El fallo de Nginx también afecta a APM 2.0, APM 1.2 y DSM Enterprise 1.0, que siguen pendientes de actualización. Los routers con SRM 1.3 y 1.2, por su parte, no se ven afectados. Mientras tanto, quien no pueda actualizar tiene dos medidas temporales. Por un lado, desactivar HTTP/2 en el Panel de control, en el apartado de Red. Por otro, desactivar el paquete OAuth Service.
Te interesa 👉 Los mejores NAS del mercado
Synology también publicará parches para algunas versiones de DSM que ya han llegado al final de su vida útil.