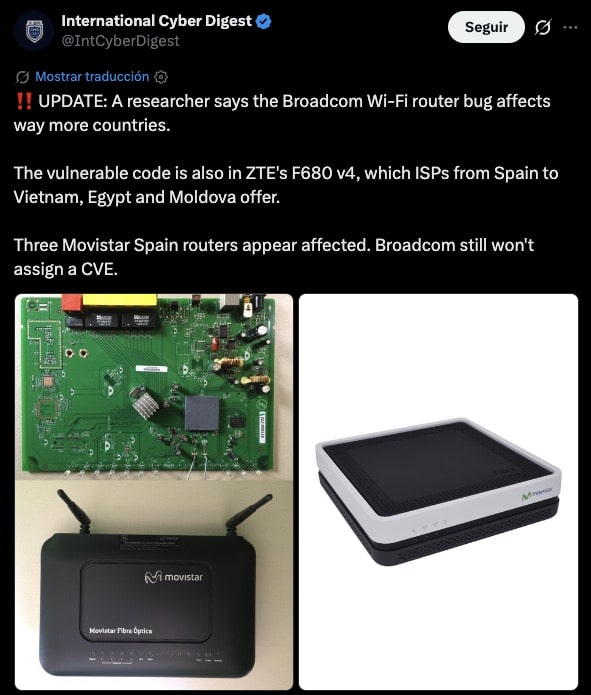
Según ha revelado el investigador de ciberseguridad Quentin Kaiser, el fallo permite a cualquier persona situada dentro del radio de alcance ejecutar código en el router sin conocer la contraseña. En España, la vulnerabilidad afecta de forma directa a tres modelos de router de Movistar, además de a equipos muy extendidos como el ZTE F680 v4.
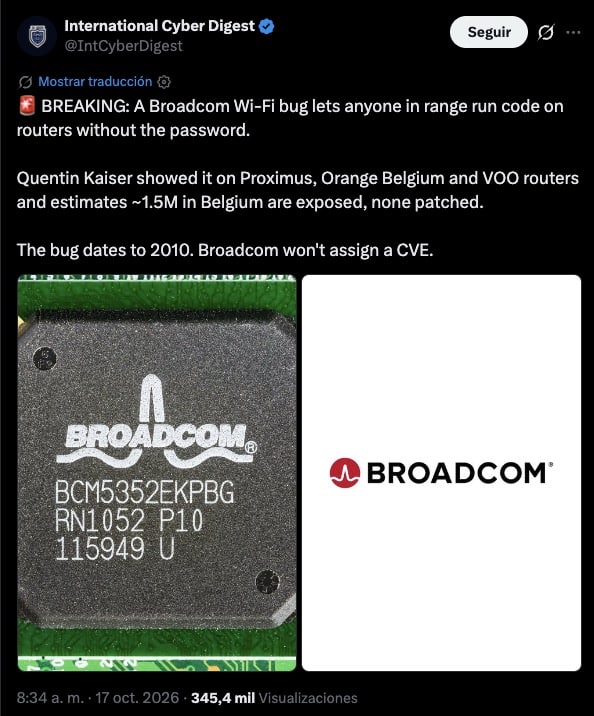
Aunque la investigación comenzó analizando operadoras belgas como Orange, Proximus y VOO. Eso desveló cerca de 1,5 millones de aparatos expuestos sin parchear. Así que podemos decir que el problema tiene un alcance global.
De hecho, el código afectado está presente en proveedores de países como Vietnam, Egipto o Moldavia. Asimismo, los análisis confirman que este fallo lleva presente desde el año 2010.
¿Qué es un registro CVE y por qué Broadcom no lo ha asignado?
A pesar del impacto de la brecha, Broadcom ha decidido no asignar un código CVE al problema. Quizá no conoces el término. Las siglas CVE (Common Vulnerabilities and Exposures) identifican un catálogo internacional que asigna una referencia única a cada fallo informático conocido. De este modo, los fabricantes, las operadoras y los expertos pueden rastrear las amenazas, medir su gravedad y coordinar la llegada de parches de seguridad.
Te interesa 👉 Los mejores routers que puedes comprar
Al no existir este registro ni una solución oficial por parte del fabricante de chips, la seguridad de las conexiones queda en manos de las propias operadoras, que deberán actualizar el firmware de sus clientes para neutralizar la vulnerabilidad.