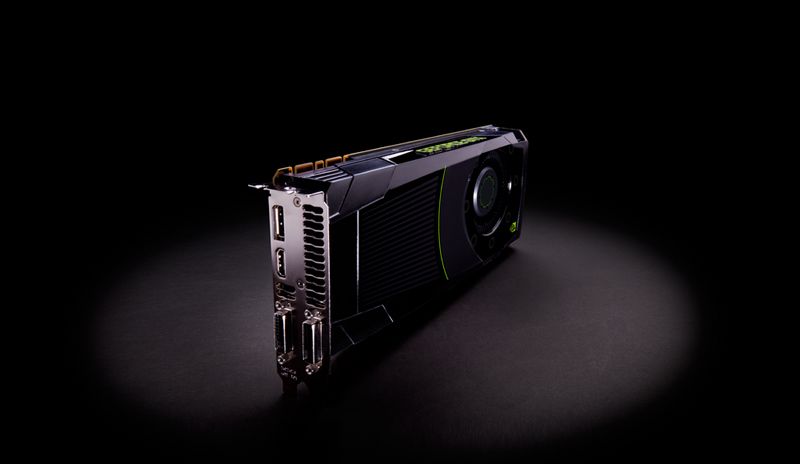
Las series de tarjetas gráficas GeForce 700 y 600 de arquitectura Kepler tienen ya unos 10 años de antigüedad, pero aún sigue recibiendo soporte de seguridad. Esto se comprueba por unos últimos controladores que están recibiendo.
Unos nuevos controladores gráficos han afectado a dos series de tarjetas gráficas antiguas de Nvidia. Los dos ataques maliciosos, CVE-2022-3602 y CVE-2022-3786, han afectado significativamente a la serie de GPUs de diez años de antigüedad, por lo que Nvidia se ha visto obligado de lanzar una actualización que corrijan este problema con las tarjetas gráficas de la arquitectura Kepler.
Te recomendamos nuestra guía sobre las mejores tarjetas gráficas del mercado
La arquitectura Kepler se inició en el mercado en el año 2012 con uno de sus máximos exponentes, la GeForce GTX 680. Nvidia se comprometió a seguir dando soporte de seguridad hasta el año 2024, finalizando los controladores ‘Game Ready’ en el mes de octubre de 2021.
Esta actualización es crítica para la seguridad, que está impidiendo introducir código malicioso a cualquier ordenador que tengan las series GTX 600 y GTX 700. Los modelos soportados son los siguientes.
Todas estas gráficas son compatibles Windows 7, 8, 8.1, 10 y 11.
Durante este mes se descubrió que varias plataformas eran portadoras de dos exploits específicos. En este punto, OpenSSL 3 fue el punto de impacto original. Las vulnerabilidades afectaban a los servidores de correo y a los protocolos VPN de código abierto, como OpenVPN. Los dispositivos de productos de red, las imágenes de contenedores y los sistemas basados en la incrustación utilizan OpenSSL.
Pueden consultar la página de GitHub, en la que se explica la vulnerabilidad y se incluyen enlaces con más información.
El iPhone 18e seguiría con una pantalla de 60 Hz, es decir, una pantalla que…
A pesar de que las últimas informaciones señalan que NVIDIA ha decidido descontinuar la producción…
Hace tiempo que la apariencia del PC es casi tan importante para los jugadores como…