Chrome ya no avisa solo de las webs peligrosas. Google acaba de detallar las novedades que ha sumado en 2026 a la Protección Mejorada de Navegación Segura, su modo de seguridad más estricto. La principal es un segundo nivel de aviso, pensado para las páginas que resultan sospechosas sin estar confirmadas como maliciosas. Según explica Jasika Bawa, Group Product Manager de Chrome, quienes activan este modo están diez veces más protegidos frente al phishing y la ingeniería social que con la protección estándar.
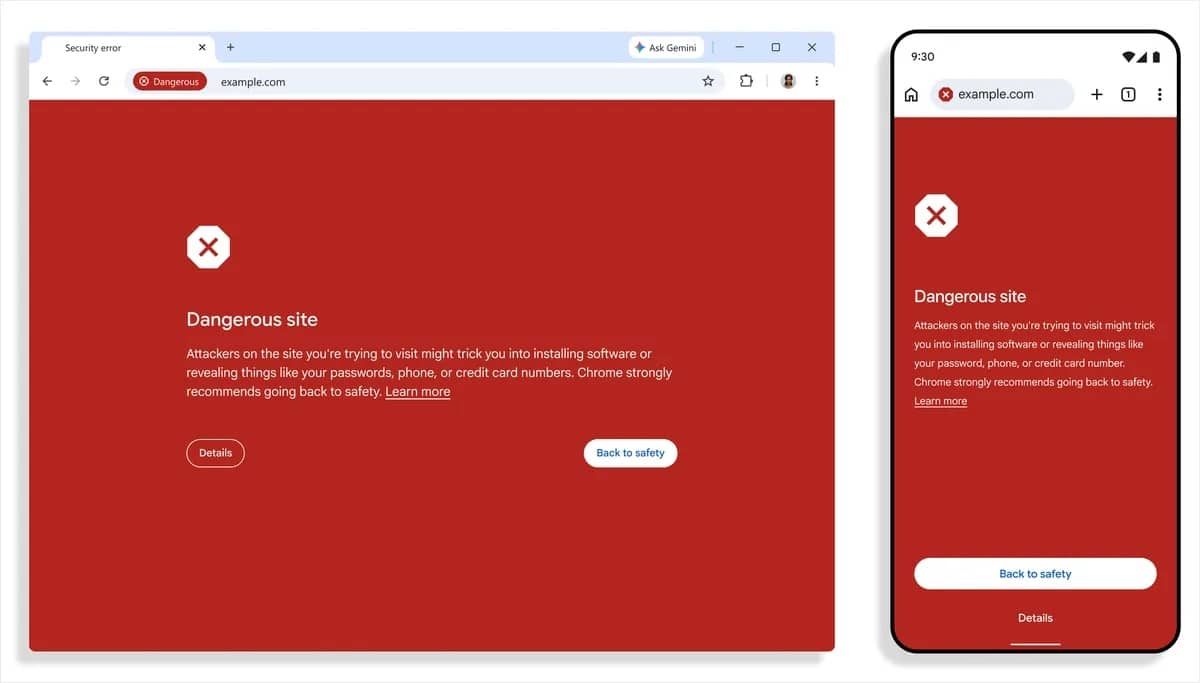
El esquema copia al que Chrome ya usaba en las descargas. Los sitios peligrosos seguirán mostrando la pantalla roja de siempre, a página completa. Son aquellos con un veredicto que Google considera de alta confianza.
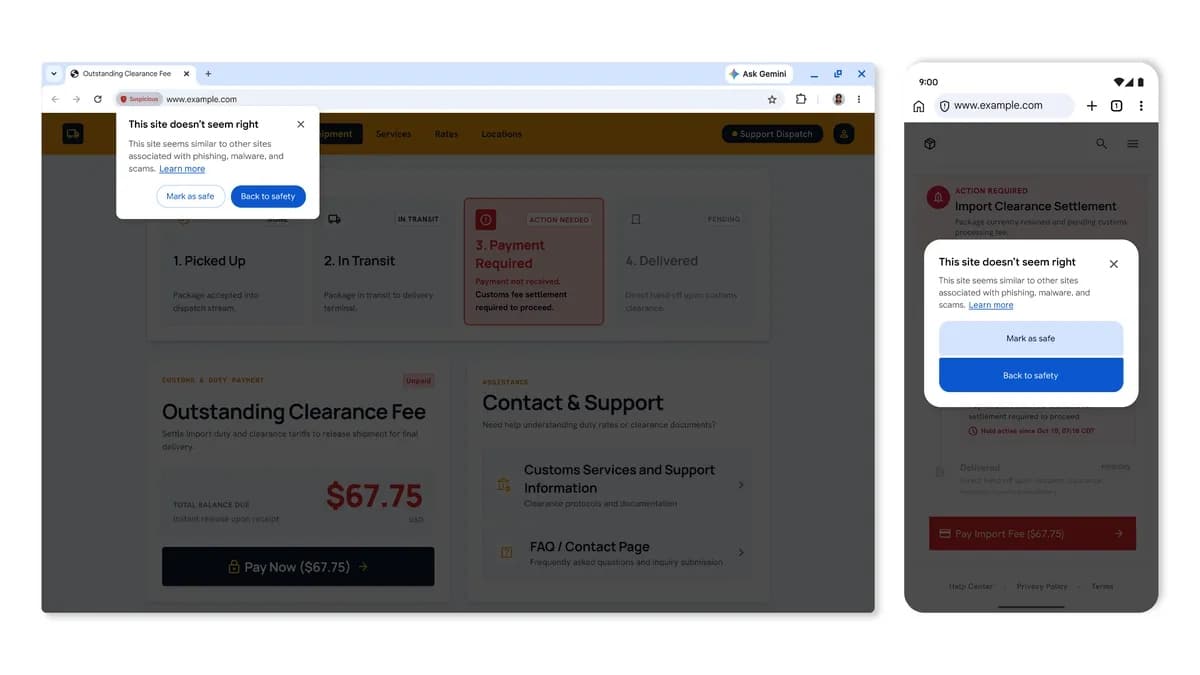
La novedad es la nueva categoría de sitios sospechosos. Este aviso salta cuando una página muestra patrones engañosos típicos de webs maliciosas conocidas, pero sin certeza total. Cambia de formato, color, iconografía y texto para que se distinga del otro. ¿Por qué separarlos? Con una interfaz menos tajante, Google puede ampliar la cobertura y mostrar más advertencias sin alarmar de más.
La otra pata es Gemini. El año pasado, Chrome integró un modelo en el propio dispositivo contra las estafas de falso soporte técnico. Ahora da el salto a un modelo en servidor, más potente, para llegar a todos los usuarios del modo y cubrir más fraudes. Entre ellos, los falsos antivirus y las actualizaciones de navegador falsas.
El modelo analiza la página y extrae tres indicadores, a saber, la marca que dice representar, su intención real y una puntuación de probabilidad de estafa. Navegación Segura suma ese análisis a la reputación del dominio y emite el veredicto. Sobre la privacidad, Google señala que el texto solo se envía cuando hay indicios claros de fraude. Ese contenido se procesa de forma efímera: ni se registra, ni se guarda, ni sirve para entrenar modelos.
Además de todo lo anterior, Chrome ahora lucha contra el ClickFix, una técnica que convence a la víctima para copiar y ejecutar un comando y «arreglar» un problema inexistente. Lo que se pega casi nunca es lo que aparece en pantalla. Suele invocar herramientas legítimas del sistema, como PowerShell o cmd.exe, que el atacante reutiliza para descargar malware. Al llevar la descarga al terminal, el fraude esquivaba las protecciones del navegador.
La respuesta pasa por vigilar el portapapeles. Si un usuario copia algo que parece un script de ClickFix, Chrome limpia esa carga de datos personales y la envía a Navegación Segura. Si el veredicto es peligroso, muestra un aviso. Google asegura que el sistema está ajustado para ser muy preciso y no entorpecer el trabajo de los desarrolladores.
Te interesa 👉 Las mejores VPN que puedes comprar
Todas estas funciones exigen activar la Protección Mejorada en Chrome y en la cuenta de Google. En el modo estándar no están disponibles.
GeForce RTX 3090 Ti y RTX 4090 experimentan un salto brutal en rendimiento de inteligencia…
Imagina por un momento que la comunidad de entusiastas del modding vuelve a hacer de…
Filtraciones recientes de Geekbench 7 nos dejan ver las primeras pinceladas de lo que la…