PHP ha publicado este 23 de octubre un aviso informativo sobre una nueva vía para ejecutar código en un servidor web. Llega dos días después de los parches de urgencia que taparon los fallos de PHP2Shell, aquellos que se descubrieron de forma inesperada gracias a la IA. Además, es un problema distinto que esas versiones no corrigen.
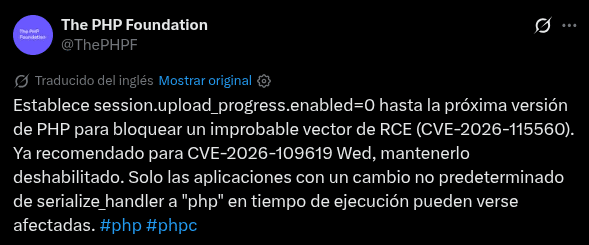
El nuevo identificador es CVE-2026-115560. PHP lo considera poco probable en la práctica, así que no habrá versión de emergencia: el arreglo llegará en la próxima publicación de mantenimiento, acompañado del aviso completo.
Para quedar expuesto, hay que cumplir varias condiciones a la vez. La aplicación debe tener la opción session.serialize_handler fijada en php_binary o php_serialize, cambiarla después a php en tiempo de ejecución con ini_set() y hacerlo antes de llamar a session_start(). Además, el seguimiento del progreso de subida tiene que seguir activo. Si una aplicación nunca toca el manejador de serialización mientras se ejecuta, no queda expuesta por esta vía.
La mitigación cabe en una línea. Basta con establecer session.upload_progress.enabled=0 hasta la próxima versión. Es la misma recomendación que ya aparecía en el aviso del 21 de octubre para CVE-2026-109619. Por lo tanto, quien la aplicó entonces no tiene que hacer nada. Esa función viene activada por defecto y sirve para seguir el avance de la subida de un archivo.
Hay bastantes incógnitas todavía. PHP no ha dicho qué versiones están afectadas, en cuál llegará la corrección ni qué puntuación de gravedad tiene, y tampoco ha aclarado si comparte origen con el fallo anterior.
Te interesa 👉 Las mejores VPN que puedes comprar
Sobre el CVE-2026-115560, no se ha reportado ninguna explotación. La presión se concentra en los dos fallos parcheados el 21 de octubre en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Se sabe que Cloudflare pasó de decenas de miles de intentos a millones en poco más de un día, aunque por ahora los investigadores solo registran escaneos y sondeos, sin ejecución de código confirmada.
¿Te has fijado en lo rápido que cargan los videos hoy en día comparado con…
El lanzamiento de la Complete Edition de Total War: Shogun 2 fue un verdadero desastre.…
AMD ya se está moviendo con la mira puesta en sus futuros procesadores con gráficos…