MásMóvil recibe un ataque ransomware y fuentes aseguran que ha sido hackeada, aunque la misma empresa asegura que el incidente no ha pasado a mayores. REvil estaría detrás de este ataque, un grupo de piratas informáticos que ya han atacado a otras grandes empresas españolas, como Adif.
Vivimos en la era del ransomware donde las empresas tienen que reforzar su ciberseguridad para evitar ser rehenes de los ciberdelincuentes. REvil es conocida por atacar a diversas empresas y robar datos de una sensibilidad importante, pidiendo rescates multimillonarios. Ahora, es MásMóvil la víctima, pero se resisten afirmar tales hechos.
Al principio de la mañana nos encontrábamos con que MásMóvil desmentía haber sido hackeada por un grupo de cibercriminales, pero conforme ha avanzado el día ha confirmado el incidente. Eso sí, asegura que el ataque se ha afectado a «servidores sin importancia», afirmando que no se ha robado ninguna información.
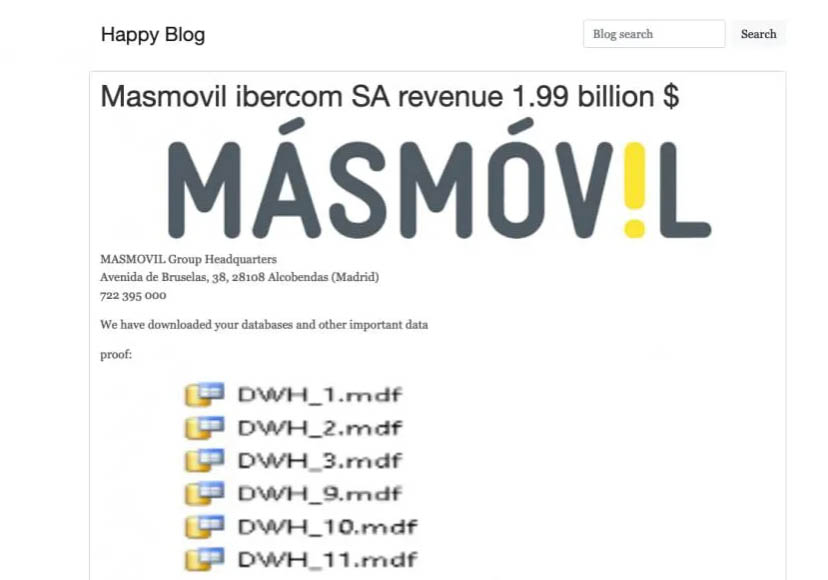
¿Quién está detrás? REvil, un colectivo de ciberdelincuentes que usan ransomware para extorsionar a las empresas grandes para que éstas les paguen un rescate a cambio de liberar su información robada. La noticia se ha dado a conocer por la dark web en la que se han visto fotografías de las bases de datos de MásMóvil.
Hasta ahora, parece que REvil no ha solicitado un rescate económico, pero ya ha compartido fotografías en las que se veían carpetas nombradas como «RESELLERS«, «OCU» (Organización de Consumidores y Usuarios) o PARLEM (¿teleoperadora catalana?).
Según los cibercriminales, se han descargado sus bases de datos, así como otra información importante. La fuente asegura que MásMóvil se ha puesto a investigar, pero que no han sufrido ningún incidente. Lo cierto es que este colectivo ya atacó a Adif, volcando gigas de datos por toda la red.
REvil es un colectivo bastante conocido por la red por sus ataques a sistemas informáticos potentes y empresas, como Garmin. De hecho, esta última estuvo en jaque bastantes semanas porque intentaron no pagar, pero al final lo hicieron para volver a estar operativos.
También atacaron a un despacho de abogados estadounidense, a un proveedor de Apple y a muchas otras empresas grandes. Normalmente, con su ataque ransomware consigue bloquear los sistemas de sus víctimas, factor clave para extorsionarles luego y pedirles un rescate millonario.
Este colectivo solo ataca a empresas grandes porque su objetivo es ganar mucho dinero, especialmente aquellas que suelen tener información sensible.
Te recomendamos los mejores antivirus del mercado
¿Creéis qué les pedirán un rescate? ¿Están los usuarios de MásMóvil en peligro?
Attack Shark ha presentado oficialmente su nuevo ratón gaming inalámbrico R5 Turbo. Este dispositivo destaca…
Buenas noticias para los seguidores de Uncharted. Después de casi dos décadas de exclusividad en…
Tal y como está el mercado de CPU y los precios en 2026, procesadores como…